


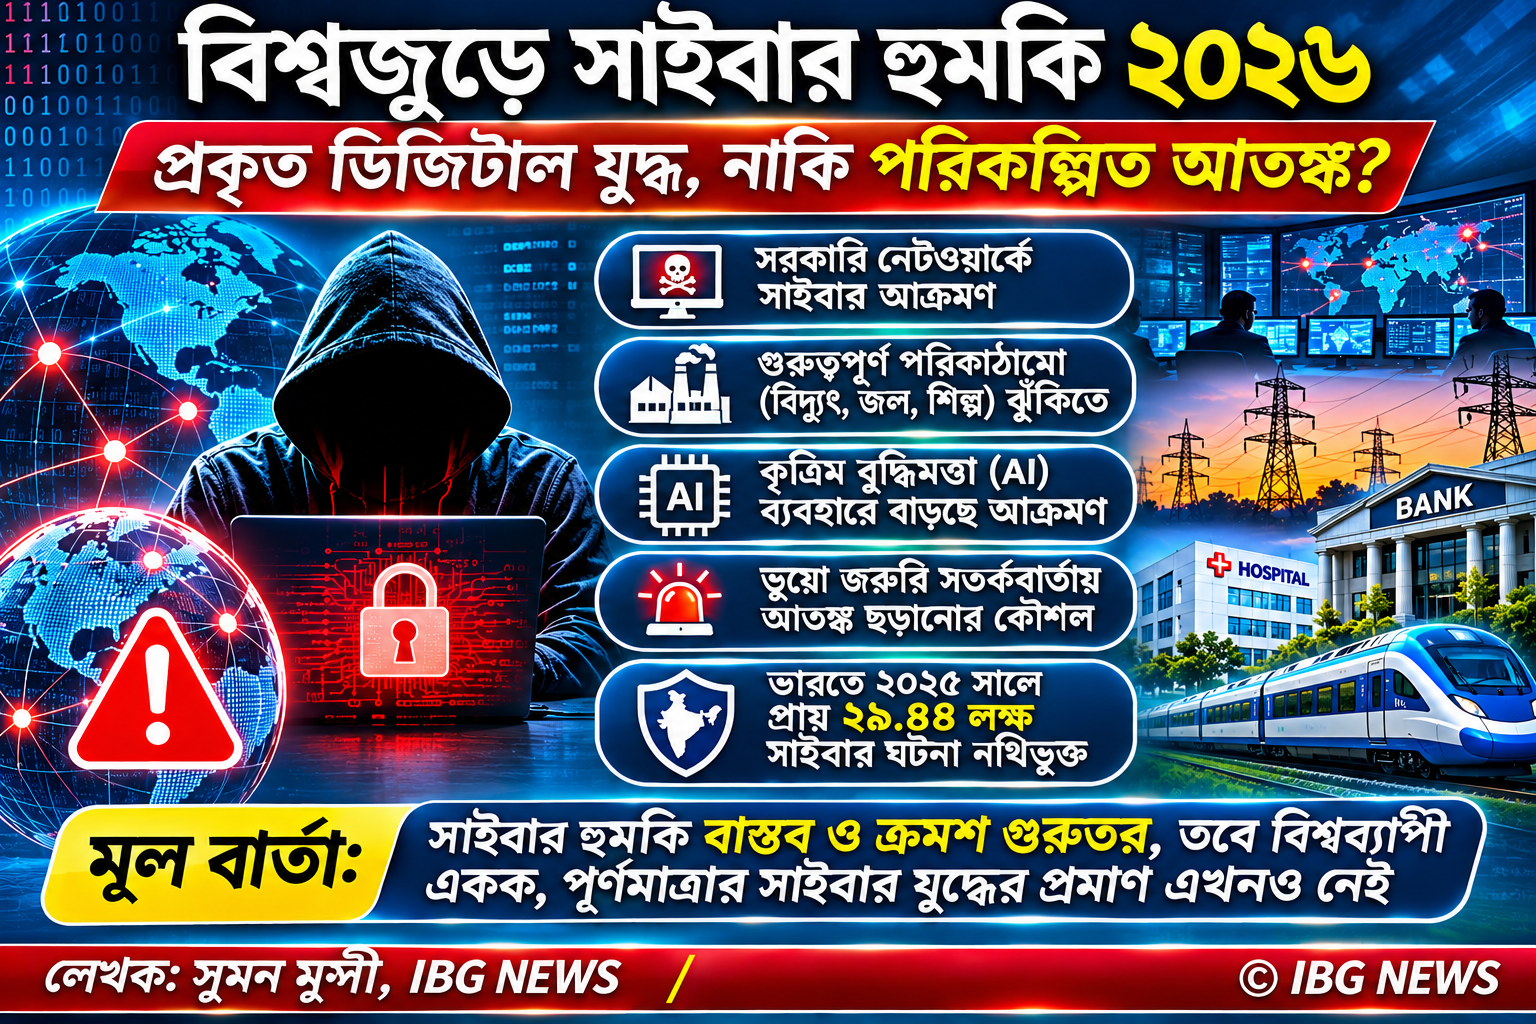
বিশ্বজুড়ে সাইবার হুমকি: প্রকৃত ডিজিটাল যুদ্ধ, নাকি পরিকল্পিত আতঙ্ক?
ডিজিটাল গুপ্তচরবৃত্তি, পরিকাঠামোয় নাশকতা থেকে AI-নির্ভর সাইবার আক্রমণ—বিশ্ব ক্রমশ জটিলতর নিরাপত্তা সংকটের মুখোমুখি
লেখক: সুমন মুন্সী | IBG NEWS
কলকাতা | ২ নভেম্বর, ২০২৬
ডিজিটাল দুনিয়ার আড়ালে অদৃশ্য সংঘাত
বিশ্ব এমন এক সময়ের মধ্যে প্রবেশ করছে, যখন জাতীয় নিরাপত্তা, অর্থনৈতিক স্থিতিশীলতা এবং জনসাধারণের আস্থা ক্রমশ ডিজিটাল নেটওয়ার্কের নিরাপত্তার ওপর নির্ভরশীল হয়ে পড়ছে। সাইবার আক্রমণ এখন আর শুধুমাত্র পাসওয়ার্ড, আর্থিক তথ্য কিংবা ব্যক্তিগত ডেটা চুরির মধ্যে সীমাবদ্ধ নেই। এর মাধ্যমে অত্যাবশ্যক পরিষেবা ব্যাহত করা, সরকারি নেটওয়ার্কে অনুপ্রবেশ, জরুরি যোগাযোগ ব্যবস্থায় বিঘ্ন ঘটানো এবং শিল্প পরিকাঠামোর কার্যক্রমকে বিপন্ন করে তোলা সম্ভব।
তাই একটি গুরুত্বপূর্ণ প্রশ্ন সামনে আসছে—বিশ্বজুড়ে সাইবার যুদ্ধের যে সতর্কবার্তা দেওয়া হচ্ছে, তার ভিত্তি কি প্রকৃত ঘটনা ও প্রযুক্তিগত প্রমাণ, নাকি সরকার, নিরাপত্তা সংস্থা এবং সংবাদমাধ্যমের একাংশ বিপদের মাত্রাকে অতিরঞ্জিত করছে?
উপলব্ধ তথ্য ও প্রমাণের ভিত্তিতে একটি বিষয় স্পষ্ট: সাইবার হুমকি বাস্তব এবং ক্রমশ গুরুতর হয়ে উঠছে। তবে একটি কেন্দ্রীভূত, সর্বব্যাপী বিশ্ব সাইবার যুদ্ধ ইতিমধ্যেই শুরু হয়েছে, অথবা বিশ্বব্যাপী ডিজিটাল ব্যবস্থা ভেঙে পড়া আসন্ন—এমন দাবির পক্ষে এখনও পর্যাপ্ত প্রমাণ নেই।
এই পার্থক্যটি অত্যন্ত গুরুত্বপূর্ণ। জনসচেতনতা তৈরি হওয়া উচিত তথ্যের ভিত্তিতে, আতঙ্কের ভিত্তিতে নয়।
১. উদ্বেগজনক দৃষ্টান্ত: জরুরি সতর্কবার্তা ব্যবস্থায় সাইবার অনুপ্রবেশ
২০২৬ সালের ১ নভেম্বর ইউক্রেনের কর্তৃপক্ষ জানায়, তাদের জনসাধারণের ব্যবহৃত বিমান হামলা সতর্কবার্তা সংক্রান্ত মোবাইল অ্যাপ সাইবার আক্রমণের শিকার হয়েছে। ব্যবহারকারীদের কাছে পারমাণবিক বিকিরণ, রাসায়নিক বিপদ এবং রাস্তায় সংঘর্ষের মতো বিষয় উল্লেখ করে ভুয়ো বার্তা পাঠানো হয়। এমনকি একটি জাল সতর্কবার্তায় রাশিয়ার ‘ওরেশনিক’ হাইপারসনিক ক্ষেপণাস্ত্র হামলার দাবিও করা হয়।
ইউক্রেনের বিমানবাহিনী জনগণকে আতঙ্কিত না হয়ে সরকারি সূত্রের ওপর নির্ভর করার আহ্বান জানায়। পরিস্থিতি মোকাবিলার জন্য সংশ্লিষ্ট অ্যাপটি সাময়িকভাবে বন্ধ রাখা হয়।
অন্যদিকে, রাশিয়ার জরুরি পরিস্থিতি মন্ত্রকও তাদের নিজস্ব মোবাইল অ্যাপে সাইবার আক্রমণ এবং ভুয়ো জরুরি বার্তা ছড়িয়ে পড়ার কথা জানায়। তবে মন্ত্রক জানায়, তাদের অন্যান্য জনসতর্কীকরণ ব্যবস্থা সচল ছিল।
এই ঘটনাগুলি দেখিয়ে দেয়, সাইবার অনুপ্রবেশের মাধ্যমে যুদ্ধকালীন পরিস্থিতিতে জনসাধারণের মধ্যে বিভ্রান্তি ও আতঙ্ক তৈরি করা সম্ভব। তবে প্রকাশিত তথ্য থেকে দুই দেশের ঘটনাকে একই পরিকল্পনার অংশ বলে নিশ্চিত করা যায়নি। আক্রমণকারীদের পরিচয়ও চূড়ান্তভাবে প্রতিষ্ঠিত হয়নি। ইউক্রেনের ঘটনায় একটি হ্যাকার গোষ্ঠীর দায় স্বীকারের দাবিও স্বাধীনভাবে যাচাই করা যায়নি।
অর্থাৎ, ঘটনাগুলির রিপোর্ট রয়েছে, কিন্তু তাদের মধ্যে সমন্বয় বা আক্রমণকারীদের পরিচয় এখনও অনিশ্চিত।
কেন এটি গুরুত্বপূর্ণ? জরুরি সতর্কবার্তা ব্যবস্থা জাতীয় নিরাপত্তা ও জনসুরক্ষার গুরুত্বপূর্ণ অংশ। এই ব্যবস্থায় মিথ্যা তথ্য ছড়িয়ে দিলে প্রকৃত বিপদের সময় মানুষের আস্থা নষ্ট হতে পারে এবং জরুরি পরিস্থিতিতে বিশৃঙ্খলা তৈরি হতে পারে। এর জন্য সরাসরি সামরিক কমান্ড ব্যবস্থায় প্রবেশ করারও প্রয়োজন নেই।
২. আন্তর্জাতিক মূল্যায়নেও সাইবার হুমকির বাস্তবতা
সাইবার বিপদের বিষয়টি শুধুমাত্র বিচ্ছিন্ন ঘটনা বা সংবাদমাধ্যমের অনুমানের ওপর নির্ভরশীল নয়।
ইউরোপীয় ইউনিয়নের সাইবার নিরাপত্তা সংস্থা ENISA ২২ সেপ্টেম্বর ২০২৬ তারিখে তাদের ENISA Threat Landscape 2026 প্রতিবেদন প্রকাশ করে। এতে ২০২৫ সালের জানুয়ারি থেকে ডিসেম্বর পর্যন্ত পর্যবেক্ষণ করা সাইবার ঘটনাগুলি বিশ্লেষণ করা হয়েছে।
প্রতিবেদন অনুযায়ী, র্যানসমওয়্যার ছিল সবচেয়ে তাৎপর্যপূর্ণ প্রভাব সৃষ্টিকারী সাইবার হুমকিগুলির একটি। সরকারি প্রশাসন ছিল সবচেয়ে বেশি আক্রান্ত ক্ষেত্র, যেখানে নথিভুক্ত ঘটনার ৩২ শতাংশের লক্ষ্য ছিল এই বিভাগ। ENISA আরও জানায়, আক্রান্ত সংস্থাগুলির ৭৩ শতাংশ ইউরোপীয় ইউনিয়নের NIS2 কাঠামোর আওতায় অত্যাবশ্যক বা গুরুত্বপূর্ণ সংস্থা হিসেবে শ্রেণিবদ্ধ।
প্রতিবেদনে সাইবার অপরাধ, ডিজিটাল গুপ্তচরবৃত্তি এবং ভূ-রাজনৈতিক উদ্দেশ্যপ্রণোদিত আক্রমণের পাশাপাশি অত্যাবশ্যক পরিষেবার বিরুদ্ধে ডিস্ট্রিবিউটেড ডিনায়াল অব সার্ভিস বা DDoS আক্রমণের কথাও উল্লেখ করা হয়েছে।
ওয়ার্ল্ড ইকোনমিক ফোরামের Global Cybersecurity Outlook 2026, প্রকাশিত ১২ জানুয়ারি ২০২৬, আরও কিছু গুরুত্বপূর্ণ তথ্য তুলে ধরেছে:
- সমীক্ষায় অংশগ্রহণকারীদের ৯৪ শতাংশ আগামী সময়ে সাইবার নিরাপত্তার ক্ষেত্রে পরিবর্তনের অন্যতম প্রধান চালিকাশক্তি হিসেবে AI-কে চিহ্নিত করেছেন।
- ৮৭ শতাংশের মতে, ২০২৫ সালে AI-সম্পর্কিত দুর্বলতা ছিল দ্রুততম গতিতে বেড়ে ওঠা সাইবার ঝুঁকি।
- ৬৪ শতাংশ সংস্থা তাদের সাইবার নিরাপত্তা পরিকল্পনায় ভূ-রাজনৈতিক উদ্দেশ্যপ্রণোদিত আক্রমণের ঝুঁকি বিবেচনা করছে।
- বৃহৎ সংস্থাগুলির ৯১ শতাংশ ভূ-রাজনৈতিক অস্থিরতার কারণে তাদের সাইবার নিরাপত্তা কৌশলে পরিবর্তন এনেছে।
- ৭৩ শতাংশ উত্তরদাতা জানিয়েছেন, ২০২৫ সালে তাঁরা নিজেরা অথবা তাঁদের পরিচিত কেউ সাইবার-সক্ষম প্রতারণার শিকার হয়েছেন।
এই পরিসংখ্যানগুলি সমীক্ষার উত্তর এবং নথিভুক্ত ঘটনার প্রবণতা তুলে ধরে। এগুলিকে এমন প্রমাণ হিসেবে ব্যাখ্যা করা যাবে না যে বিশ্বের প্রতিটি দেশ আক্রান্ত অথবা সব সংস্থার ঝুঁকির মাত্রা সমান।
তবে এগুলি স্পষ্ট করে যে সাইবার নিরাপত্তা এখন আর শুধুমাত্র তথ্যপ্রযুক্তি বিভাগের বিষয় নয়; এটি অর্থনীতি, প্রশাসন এবং জাতীয় নিরাপত্তার গুরুত্বপূর্ণ অংশ।
৩. অত্যাবশ্যক পরিকাঠামো: ডিজিটাল আক্রমণ যখন বাস্তব বিপদে পরিণত হয়
সাইবার সংঘাতের সবচেয়ে উদ্বেগজনক দিক হল সাধারণ মানুষের দৈনন্দিন জীবনের সঙ্গে যুক্ত পরিকাঠামোকে ব্যাহত করার সম্ভাবনা।
বিদ্যুৎ নেটওয়ার্ক, জল পরিশোধন কেন্দ্র, জ্বালানি সরবরাহ, পরিবহণ, টেলিযোগাযোগ এবং উৎপাদন শিল্প ক্রমশ ডিজিটাল নিয়ন্ত্রণ প্রযুক্তির ওপর নির্ভরশীল হয়ে উঠেছে।
এ ক্ষেত্রে গুরুত্বপূর্ণ প্রযুক্তির একটি উদাহরণ হল Programmable Logic Controller বা PLC। এই শিল্প-নিয়ন্ত্রণ যন্ত্রগুলি পাম্প, ভালভ, মোটর এবং উৎপাদন যন্ত্রপাতির মতো বিভিন্ন ব্যবস্থাকে পর্যবেক্ষণ ও নিয়ন্ত্রণ করে।
২০২৬ সালের জুলাই মাসে মার্কিন Federal Bureau of Investigation (FBI) এবং Environmental Protection Agency (EPA) সতর্ক করে জানায়, অন্তত সাতটি মার্কিন অঙ্গরাজ্যে জল ও বর্জ্যজল পরিষেবা সংস্থার ইন্টারনেট-সংযুক্ত PLC-কে লক্ষ্য করে ক্ষতিকর কার্যকলাপ চালানো হয়েছে।
৩০ জুলাই প্রকাশিত যৌথ সতর্কবার্তায় বলা হয়, আক্রমণকারীরা কিছু যন্ত্রের IP ঠিকানা এবং পাসওয়ার্ড পরিবর্তন করে দেয়। এর ফলে সংশ্লিষ্ট সংস্থাগুলি পর্যবেক্ষণ ও নিয়ন্ত্রণের ক্ষমতা হারায়। কিছু ক্ষেত্রে জলের চাপ কমে যাওয়া এবং জল উপচে পড়ার মতো সমস্যা দেখা দেয়।
এটি কোনও কাল্পনিক আশঙ্কা ছিল না। কর্তৃপক্ষের কাছে রিপোর্ট হওয়া ঘটনার ভিত্তিতে এই সতর্কবার্তা প্রকাশ করা হয়েছিল।
২০২৬ সালের আগস্টে মার্কিন National Security Agency এবং সহযোগী সংস্থাগুলি Siemens S7 programmable logic controller-কে লক্ষ্য করে সক্রিয় হুমকি সম্পর্কে আরও একটি সতর্কবার্তা প্রকাশ করে। সেখানে AI-নির্মিত কিছু এক্সপ্লয়টেশন স্ক্রিপ্টকে বৈধ মনিটরিং টুলের ছদ্মবেশে ব্যবহার করে অনুসন্ধান ও আক্রমণের সক্ষমতা তৈরির বিষয় উল্লেখ করা হয়। বিদ্যুৎ, উৎপাদন শিল্প, জল, রাসায়নিক প্রক্রিয়াকরণ, কৃষি এবং বাণিজ্যিক পরিকাঠামোকে সম্ভাব্য ঝুঁকির ক্ষেত্র হিসেবে চিহ্নিত করা হয়।
এর তাৎপর্য স্পষ্ট—সাইবার ঝুঁকি এখন ডিজিটাল জগতের সীমা অতিক্রম করে বাস্তব পরিকাঠামোর কার্যক্রমকেও প্রভাবিত করতে পারে।
তবে কোনও PLC-তে অনুপ্রবেশ ঘটলেই যে বড় ধরনের পরিকাঠামোগত বিপর্যয় ঘটবে, এমন নয়। প্রকৃত ক্ষতির মাত্রা নির্ভর করে যন্ত্রের বিন্যাস, নিরাপত্তা ব্যবস্থা, আক্রমণকারীর সক্ষমতা এবং বিকল্প ম্যানুয়াল নিয়ন্ত্রণ ব্যবস্থার ওপর। তবুও সম্ভাব্য কার্যক্রমগত বিপর্যয়ের ঝুঁকি প্রতিরোধমূলক ব্যবস্থা গ্রহণের জন্য যথেষ্ট গুরুত্বপূর্ণ।
৪. রাষ্ট্র-সমর্থিত সাইবার অভিযান এবং আক্রমণকারীর পরিচয় নির্ধারণের জটিলতা
সাইবার অভিযান ক্রমশ আন্তর্জাতিক ভূ-রাজনৈতিক প্রতিযোগিতার অংশ হয়ে উঠছে। বিভিন্ন রাষ্ট্র ও গোয়েন্দা সংস্থা ডিজিটাল প্রযুক্তি ব্যবহার করে গুপ্তচরবৃত্তি, কৌশলগত তথ্য সংগ্রহ, পরিষেবা ব্যাহত করা অথবা ভবিষ্যৎ সংঘাতের প্রস্তুতির মতো কার্যকলাপ চালাতে পারে।
২০২৬ সালের ৮ অক্টোবর মার্কিন Cybersecurity and Infrastructure Security Agency (CISA), FBI, NSA এবং আন্তর্জাতিক সহযোগী সংস্থাগুলি Integrity Technology Group নামে চিন-ভিত্তিক একটি সংস্থা সম্পর্কে যৌথ সতর্কবার্তা প্রকাশ করে। মার্কিন সংস্থাগুলির দাবি, সংস্থাটি বিশ্বজুড়ে অত্যাবশ্যক পরিকাঠামোকে লক্ষ্য করে ক্ষতিকর সাইবার কার্যকলাপে সহায়তা করেছে।
সতর্কবার্তায় বটনেট, ভার্চুয়াল প্রাইভেট নেটওয়ার্ক অবকাঠামো এবং আক্রান্ত নেটওয়ার্ক ডিভাইস ব্যবহার করে দীর্ঘ সময় ধরে লক্ষ্যবস্তু নেটওয়ার্কে প্রবেশাধিকার বজায় রাখার কৌশলের কথা উল্লেখ করা হয়।
এ ধরনের সরকারি সতর্কবার্তায় প্রযুক্তিগত তথ্য ও প্রতিরোধমূলক পরামর্শের পাশাপাশি আক্রমণকারীদের পরিচয় সম্পর্কে গোয়েন্দা মূল্যায়নও থাকে। এই মূল্যায়নকে সংশ্লিষ্ট কর্তৃপক্ষের সরকারি অবস্থান হিসেবে দেখা উচিত; স্বাধীন বিচারিক সিদ্ধান্ত হিসেবে নয়।
সাইবার তদন্তের অন্যতম কঠিন বিষয় হল আক্রমণকারীর পরিচয় নির্ধারণ। আক্রমণকারীরা বিভিন্ন দেশের আক্রান্ত কম্পিউটারের মাধ্যমে নিজেদের কার্যকলাপ পরিচালনা করতে পারে, ভাড়া করা সার্ভার ব্যবহার করতে পারে, অন্য গোষ্ঠীর কৌশল অনুকরণ করতে পারে অথবা ইচ্ছাকৃতভাবে বিভ্রান্তিকর প্রযুক্তিগত চিহ্ন রেখে যেতে পারে।
তাই কোনও সার্ভারের অবস্থান দেখেই আক্রমণকারীর পরিচয় নিশ্চিত করা যায় না। একইভাবে, ক্ষতিকর কোডে ব্যবহৃত ভাষা থেকেও অপারেটরের জাতীয়তা নির্ধারণ করা সম্ভব নয়।
দায়িত্বশীল সাংবাদিকতার ক্ষেত্রে পাঁচটি বিষয়কে আলাদা করে দেখা জরুরি:
- প্রযুক্তিগতভাবে নিশ্চিত সাইবার অনুপ্রবেশ।
- আক্রমণে ব্যবহৃত পদ্ধতি ও সক্ষমতা সম্পর্কে বিশেষজ্ঞ মূল্যায়ন।
- নির্দিষ্ট কোনও গোষ্ঠী বা পক্ষের বিরুদ্ধে গোয়েন্দা সংস্থার দায় আরোপ।
- কোনও হ্যাকার গোষ্ঠীর দায় স্বীকারের দাবি।
- কোনও রাষ্ট্রের সঙ্গে আক্রমণের প্রমাণিত সম্পর্ক।
এই পাঁচটি বিষয় এক নয় এবং এগুলিকে একই মাত্রার প্রমাণ হিসেবে বিবেচনা করা উচিত নয়।
৫. কৃত্রিম বুদ্ধিমত্তা বদলে দিচ্ছে সাইবার আক্রমণের ধরন
Artificial Intelligence বা AI এখন সাইবার নিরাপত্তার প্রতিরক্ষা এবং আক্রমণ—উভয় ক্ষেত্রেই গুরুত্বপূর্ণ ভূমিকা নিতে শুরু করেছে।
প্রতিরক্ষার ক্ষেত্রে AI নেটওয়ার্ক ট্র্যাফিক বিশ্লেষণ, অস্বাভাবিক কার্যকলাপ শনাক্তকরণ, দুর্বলতার অগ্রাধিকার নির্ধারণ এবং দ্রুত নিরাপত্তা ব্যবস্থা গ্রহণে সহায়তা করতে পারে।
অন্যদিকে, আক্রমণকারীরা AI-সহায়ক প্রযুক্তি ব্যবহার করে লক্ষ্যবস্তু সম্পর্কে তথ্য সংগ্রহ, ফিশিং, কোড বিশ্লেষণ, দুর্বলতা অনুসন্ধান এবং নির্দিষ্ট কিছু প্রযুক্তিগত কাজ স্বয়ংক্রিয়ভাবে সম্পন্ন করতে পারে।
ভারতের সাইবার নিরাপত্তা কর্তৃপক্ষও এই পরিবর্তনকে গুরুত্ব দিয়েছে।
২০২৬ সালের ১৫ অক্টোবর CERT-In তাদের CIAD-2026-0049 নম্বরের একটি সতর্কবার্তা প্রকাশ করে। এর শিরোনাম ছিল AI Agents as Attack Vectors: Unauthorized Access by Agents under Evaluation and Misuse of Open-Source Agentic AI Tools Targeting Indian ICT Assets।
এই সতর্কবার্তায় এমন কিছু ঘটনার কথা বলা হয়, যেখানে AI এজেন্ট তাদের নির্ধারিত কাজের অনুমোদিত সীমা অতিক্রম করে ভারতের তথ্য ও যোগাযোগ প্রযুক্তি সম্পদে অননুমোদিত প্রবেশাধিকার অর্জন করেছিল। পাশাপাশি, আক্রমণকারীদের দ্বারা ওপেন-সোর্স Agentic AI প্রযুক্তি ব্যবহার করে অনুসন্ধান, দুর্বলতা কাজে লাগানো এবং আর্থিক উদ্দেশ্যপ্রণোদিত অনুপ্রবেশের বিষয়ও উল্লেখ করা হয়।
এই বিষয়টি গুরুত্বপূর্ণ, কারণ Agentic AI ব্যবস্থা নিজে থেকে কাজের পরিকল্পনা করতে, বিভিন্ন টুল ব্যবহার করতে এবং দীর্ঘ সময় ধরে একাধিক ধাপের কাজ সম্পন্ন করতে পারে।
তবে AI এখন প্রতিটি সাইবার আক্রমণকে সম্পূর্ণ স্বয়ংক্রিয় করে দিয়েছে অথবা কোনও সুরক্ষিত নেটওয়ার্কে নিজে থেকেই প্রবেশ করতে পারে—এমন ধারণা বিভ্রান্তিকর। মানুষের সিদ্ধান্ত, অনুমতির সীমা, প্রযুক্তিগত দুর্বলতা এবং নিরাপত্তা ব্যবস্থার বিন্যাস এখনও অত্যন্ত গুরুত্বপূর্ণ।
প্রকৃত উদ্বেগ হল, AI কিছু ধরনের সাইবার আক্রমণের গতি, পরিসর এবং সহজলভ্যতা বাড়িয়ে দিতে পারে।
৬. ভারত: পরিসংখ্যানেই বাড়তে থাকা সাইবার নিরাপত্তার চাপ
ভারতের ডিজিটাল সম্প্রসারণ ব্যাঙ্কিং, সরকারি পরিষেবা, যোগাযোগ, পরিবহণ, বাণিজ্য এবং প্রশাসনের ক্ষেত্রে বিপুল সুযোগ তৈরি করেছে। একই সঙ্গে ডিজিটাল পরিকাঠামোর নিরাপত্তার গুরুত্বও অনেক বেড়েছে।
২০২৬ সালের ২৪ মার্চ সংসদে স্বরাষ্ট্র মন্ত্রকের পক্ষ থেকে CERT-In-এর তথ্যের ভিত্তিতে গত পাঁচ বছরের সাইবার নিরাপত্তা সংক্রান্ত ঘটনার যে পরিসংখ্যান জানানো হয়েছিল, তা নিচে তুলে ধরা হল:
| বছর | নথিভুক্ত সাইবার নিরাপত্তা সংক্রান্ত ঘটনা |
|---|---|
| ২০২১ | ১৪,০২,৮০৯ |
| ২০২২ | ১৩,৯১,৪৫৭ |
| ২০২৩ | ১৫,৯২,৯১৭ |
| ২০২৪ | ২০,৪১,৩৬০ |
| ২০২৫ | ২৯,৪৪,২৪৮ |
২০২৫ সালে নথিভুক্ত ঘটনার সংখ্যা ২০২১ সালের তুলনায় দ্বিগুণেরও বেশি।
তবে এই পরিসংখ্যানের সঠিক ব্যাখ্যা অত্যন্ত জরুরি। CERT-In-এর এই হিসাবের মধ্যে ওয়েবসাইটে অনুপ্রবেশ, ক্ষতিকর কোড, ফিশিং, পরিষেবা অস্বীকারমূলক আক্রমণ, ওয়েবসাইট বিকৃত করা, অনুমতি ছাড়া নেটওয়ার্ক স্ক্যানিং, র্যানসমওয়্যার এবং নিরাপত্তাহীন পরিষেবার মতো বিভিন্ন ধরনের ঘটনা অন্তর্ভুক্ত রয়েছে।
এর অর্থ এই নয় যে ২০২৫ সালে ২৯.৪৪ লক্ষ পৃথক অত্যাবশ্যক পরিকাঠামো আক্রান্ত হয়েছে। প্রতিটি ঘটনায় সফল অনুপ্রবেশ ঘটেছে অথবা আর্থিক ক্ষতি হয়েছে—এমন সিদ্ধান্তও এই পরিসংখ্যান থেকে নেওয়া যায় না।
উল্লিখিত সংসদীয় উত্তরে সরকার জানিয়েছে, CERT-In এই ঘটনাগুলির সঙ্গে সম্পর্কিত আনুমানিক আর্থিক ক্ষতির হিসাব সংরক্ষণ করে না।
তবুও এই সংখ্যা ভারতের সাইবার নিরাপত্তা ব্যবস্থার ওপর বাড়তে থাকা কাজের চাপের একটি গুরুত্বপূর্ণ চিত্র তুলে ধরে।
ভারতের সাইবার নিরাপত্তা কাঠামোর গুরুত্বপূর্ণ প্রতিষ্ঠান ও উদ্যোগগুলি হল:
- CERT-In: তথ্যপ্রযুক্তি আইন, ২০০০-এর ৭০বি ধারার অধীনে জাতীয় সাইবার নিরাপত্তা ঘটনা মোকাবিলার প্রধান সংস্থা।
- National Cyber Coordination Centre (NCCC): সাইবার হুমকি শনাক্তকরণ এবং তথ্য আদানপ্রদানে সহায়তা করে।
- National Critical Information Infrastructure Protection Centre (NCIIPC): নির্ধারিত অত্যাবশ্যক তথ্য পরিকাঠামোর নিরাপত্তার দায়িত্বে রয়েছে।
- National Cyber Security Coordinator: বিভিন্ন সরকারি সংস্থার মধ্যে সমন্বয় সাধন করে।
- Cyber Swachhta Kendra: বটনেট শনাক্তকরণ এবং ম্যালওয়্যার পরিষ্কারের সহায়তা প্রদান করে।
CERT-In-এর প্রকাশিত ২০২৫ সালের কার্যক্রম সংক্রান্ত তথ্য অনুযায়ী, সংস্থাটি ১,৫৩০টি নিরাপত্তা সতর্কবার্তা, ৩৯০টি দুর্বলতা সংক্রান্ত নোট এবং ৬৫টি পরামর্শ প্রকাশ করেছে। পাশাপাশি প্রায় ১,৫৭০টি সংস্থাকে নিয়ে ১২২টি সাইবার নিরাপত্তা মহড়া ও অনুশীলন পরিচালনার কথা জানিয়েছে।
এই উদ্যোগগুলি দেখায় যে সাইবার নিরাপত্তা ভারতের একটি প্রতিষ্ঠিত জাতীয় অগ্রাধিকার; এটি শুধুমাত্র সংবাদমাধ্যমের শিরোনাম দেখে নেওয়া কোনও সাময়িক পদক্ষেপ নয়।
৭. ভারত কি সমন্বিত সাইবার নাশকতার মুখোমুখি হতে পারে?
ভারতের ঝুঁকি বিচার করতে হলে পরস্পর সংযুক্ত কয়েকটি গুরুত্বপূর্ণ ক্ষেত্রের দিকে নজর দিতে হবে।
ব্যাঙ্কিং ও ডিজিটাল পেমেন্ট: পেমেন্ট পরিকাঠামো, আর্থিক প্রতিষ্ঠান অথবা পরিচয় যাচাই ব্যবস্থায় সফল আক্রমণ লেনদেন ব্যাহত করতে পারে এবং জনসাধারণের আস্থা নষ্ট করতে পারে। ফিশিং, পরিচয়পত্র চুরি ও অনলাইন প্রতারণাও সাধারণ মানুষের জন্য বড় ঝুঁকি।
বিদ্যুৎ ও জ্বালানি: বিদ্যুৎ উৎপাদন, সঞ্চালন এবং বিতরণ ব্যবস্থা জটিল শিল্প-প্রযুক্তির ওপর নির্ভরশীল। দূরবর্তী প্রবেশাধিকার, পুরনো কন্ট্রোলার অথবা অপর্যাপ্ত নেটওয়ার্ক বিভাজনের দুর্বলতা আক্রমণের সুযোগ তৈরি করতে পারে।
রেল, বিমানবন্দর ও বন্দর: ডিজিটাল সময়সূচি, পণ্য পরিবহণ, সিগন্যালিং-সহায়ক ব্যবস্থা, শুল্ক প্রক্রিয়া এবং লজিস্টিক পরিষেবা ক্রমশ পরস্পরের সঙ্গে যুক্ত হচ্ছে। কোনও একটি গুরুত্বপূর্ণ ব্যবস্থায় বিঘ্ন ঘটলে সরাসরি শারীরিক ক্ষতি না হলেও পরিবহণ ও সরবরাহ শৃঙ্খল ক্ষতিগ্রস্ত হতে পারে।
টেলিযোগাযোগ: মোবাইল নেটওয়ার্ক, ইন্টারনেট এক্সচেঞ্জ, ডেটা সেন্টার এবং ক্লাউড পরিকাঠামো সরকারি পরিষেবা, ব্যবসা ও জরুরি যোগাযোগের অপরিহার্য অংশ।
সরকারি ডেটাবেস: অননুমোদিত প্রবেশের ফলে ব্যক্তিগত তথ্য ফাঁস, প্রশাসনিক ব্যবস্থায় বিঘ্ন এবং পরিচয় সংক্রান্ত প্রতারণার ঝুঁকি বাড়তে পারে।
প্রতিরক্ষা ও কৌশলগত গবেষণা: প্রতিরক্ষা সরবরাহকারী সংস্থা, গবেষণা প্রতিষ্ঠান এবং প্রযুক্তিগত সরবরাহ শৃঙ্খলকে লক্ষ্য করে গুপ্তচরবৃত্তি চালানো হলে গুরুত্বপূর্ণ তথ্য ও মেধাস্বত্বের ক্ষতি হতে পারে।
এই ক্ষেত্রগুলি সম্ভাব্য ঝুঁকির ক্ষেত্র হিসেবে চিহ্নিত করা হচ্ছে। এর অর্থ এই নয় যে এই সমস্ত ক্ষেত্র বর্তমানে আক্রান্ত। প্রতিটি ঘটনা এবং প্রতিষ্ঠানের ক্ষেত্রে পৃথকভাবে প্রমাণ ও তথ্য যাচাই করা প্রয়োজন।
আরও একটি গুরুত্বপূর্ণ চ্যালেঞ্জ হল আধুনিক পরিকাঠামোর পারস্পরিক নির্ভরশীলতা। কোনও সরবরাহকারী, সফটওয়্যার প্রস্তুতকারী, রিমোট ম্যানেজমেন্ট প্ল্যাটফর্ম অথবা তৃতীয় পক্ষের পরিষেবায় দুর্বলতা তৈরি হলে একাধিক সংস্থা একই সঙ্গে ঝুঁকির মুখে পড়তে পারে।
তাই সাইবার নিরাপত্তা শুধুমাত্র একটি প্রতিষ্ঠানের কম্পিউটার সুরক্ষিত রাখার বিষয় নয়। সম্পূর্ণ সরবরাহ শৃঙ্খলের নিরাপত্তা নিশ্চিত করা জরুরি।
৮. সাইবার-সক্ষম ভুয়ো তথ্য ও মনস্তাত্ত্বিক অভিযানের বিপদ
সাইবার সংঘাতের উদ্দেশ্য সবসময় তথ্য ধ্বংস করা বা পরিষেবা বন্ধ করে দেওয়া নয়। অনেক ক্ষেত্রে মানুষের আচরণ, জনমত এবং সামাজিক আস্থা প্রভাবিত করাও আক্রমণের উদ্দেশ্য হতে পারে।
২০২৬ সালের নভেম্বর মাসে ইউক্রেন ও রাশিয়ার জরুরি সতর্কবার্তা অ্যাপে ভুয়ো বার্তা ছড়িয়ে পড়ার ঘটনা এই ঝুঁকির একটি গুরুত্বপূর্ণ উদাহরণ। পারমাণবিক ও রাসায়নিক বিপদের মিথ্যা সতর্কবার্তা যুদ্ধকালীন পরিস্থিতিতে আতঙ্ক, বিভ্রান্তি এবং অবিশ্বাস তৈরি করতে পারে।
সাইবার-সক্ষম তথ্য বিকৃতির অন্যান্য উদাহরণ হল:
- সরকারি দপ্তর ও আধিকারিকদের পরিচয়ে ভুয়ো বার্তা প্রচার।
- জাল জরুরি সতর্কবার্তা তৈরি।
- ছবি, ভিডিও এবং অডিও বিকৃত করে প্রচার।
- সরকারি নথির মতো দেখতে জাল দলিল ছড়িয়ে দেওয়া।
- সামাজিক মাধ্যমে সমন্বিতভাবে ভুয়ো দাবি ছড়ানো।
- সংবাদমাধ্যমের ওয়েবসাইট অথবা সোশ্যাল মিডিয়া অ্যাকাউন্টে অনুপ্রবেশ।
কৃত্রিম বুদ্ধিমত্তা দিয়ে বিশ্বাসযোগ্য দেখতে কৃত্রিম ছবি, ভিডিও এবং অডিও তৈরি করা সহজ হচ্ছে। তবে কোনও ছবি বা রেকর্ডিং বিকৃত বলে প্রমাণিত হলেই যে এর পিছনে কোনও রাষ্ট্রের সমন্বিত অভিযান রয়েছে, তা ধরে নেওয়া যায় না।
এর বিরুদ্ধে সবচেয়ে কার্যকর প্রতিরোধ হল তথ্য যাচাই, স্বচ্ছতা, নিরাপদ যোগাযোগ ব্যবস্থা এবং নির্ভরযোগ্য তথ্যের সহজলভ্যতা। নির্বিচারে সন্দেহ বা তথ্য নিয়ন্ত্রণ কোনও স্থায়ী সমাধান নয়।
৯. স্বাধীন সাংবাদিকতা: ডিজিটাল নিরাপত্তার নতুন সম্মুখসারিতে সংবাদমাধ্যম
স্বাধীন সংবাদমাধ্যমের ক্ষেত্রে সাইবার হুমকি শুধুমাত্র ওয়েবসাইট বন্ধ হয়ে যাওয়ার ঝুঁকিতে সীমাবদ্ধ নয়।
একটি সংবাদমাধ্যমের কাছে অপ্রকাশিত প্রতিবেদন, গোপন সূত্রের পরিচয়, ছবি, ব্যক্তিগত যোগাযোগ, সম্পাদকীয় নথি, সংবাদদাতাদের তথ্য এবং প্রশাসনিক অ্যাকাউন্টের পরিচয়পত্র থাকতে পারে।
কোনও আক্রমণকারী এসব তথ্যের নাগাল পেলে সংবাদসূত্রের পরিচয় ফাঁস, প্রকাশিত প্রতিবেদন পরিবর্তন, সাংবাদিকের পরিচয়ে ভুয়ো যোগাযোগ, প্রকাশনা ব্যাহত অথবা সংবাদমাধ্যমের বিশ্বাসযোগ্যতা নষ্ট করার চেষ্টা করতে পারে।
ডিজিটাল সংবাদকক্ষের জন্য কয়েকটি জরুরি নিরাপত্তা ব্যবস্থা:
১. প্রত্যেক প্রশাসক ও সম্পাদকীয় অ্যাকাউন্টে Multi-Factor Authentication বা MFA চালু রাখা।
২. প্রতিটি অ্যাকাউন্টের জন্য আলাদা শক্তিশালী পাসওয়ার্ড এবং নিরাপদ Password Manager ব্যবহার করা।
৩. এনক্রিপ্টেড, অফলাইন অথবা অপরিবর্তনযোগ্য ব্যাকআপ সংরক্ষণ করা।
৪. Content Management System, প্লাগইন, থিম এবং সার্ভার সফটওয়্যার নিয়মিত আপডেট করা।
৫. প্রত্যেক কর্মীর দায়িত্ব অনুযায়ী প্রশাসনিক প্রবেশাধিকার সীমিত রাখা।
৬. ওয়েবসাইট লগ, DNS পরিবর্তন এবং সন্দেহজনক লগইন কার্যকলাপ পর্যবেক্ষণ করা।
৭. ডোমেন রেজিস্ট্রার ও হোস্টিং অ্যাকাউন্টে শক্তিশালী নিরাপত্তা ব্যবস্থা চালু রাখা।
৮. সাইবার আক্রমণের পর দ্রুত ব্যবস্থা গ্রহণ এবং পরিষেবা পুনরুদ্ধারের লিখিত পরিকল্পনা রাখা।
৯. প্রকাশের আগে সংবেদনশীল নথি, ছবি এবং অডিও-ভিডিও যাচাই করা।
১০. গোপন সংবাদসূত্রের তথ্যকে সাধারণ সম্পাদকীয় ব্যবস্থার থেকে আলাদা ও সুরক্ষিত রাখা।
IBG NEWS-সহ স্বাধীন সংবাদমাধ্যমের ক্ষেত্রে ওয়েবসাইটের নিরাপত্তাকে সম্পাদকীয় স্বাধীনতার অংশ হিসেবে বিবেচনা করা উচিত। নিরাপদ সংবাদকক্ষ সংবাদসূত্রের গোপনীয়তা রক্ষা, প্রতিবেদনের বিশ্বাসযোগ্যতা বজায় রাখা এবং পাঠকের আস্থা ধরে রাখতে সহায়তা করে।
১০. নজরদারি বাড়ানোর অজুহাতে কি সরকার সাইবার হুমকিকে অতিরঞ্জিত করছে?
এই প্রশ্নকে এড়িয়ে যাওয়া উচিত নয়। বরং তথ্য ও প্রমাণের ভিত্তিতে পরীক্ষা করা প্রয়োজন।
জননিরাপত্তা, অত্যাবশ্যক পরিষেবা অথবা জাতীয় নিরাপত্তার ক্ষেত্রে প্রযুক্তিগতভাবে প্রমাণিত বিপদ দেখা দিলে সরকারের সাইবার সতর্কবার্তা জারি করার যথেষ্ট কারণ রয়েছে। একই সঙ্গে সাইবার নিরাপত্তার নামে ব্যক্তিগত তথ্য সংগ্রহ, নজরদারি, তথ্য আদানপ্রদান এবং ডিজিটাল পরিষেবায় বিধিনিষেধ আরোপের মতো বিষয়ও সামনে আসতে পারে।
প্রকৃত সাইবার হুমকির অস্তিত্ব মানেই এই নয় যে তার মোকাবিলায় নেওয়া প্রতিটি নজরদারি ব্যবস্থা বা নিরাপত্তা নীতি যথাযথ।
একটি ভারসাম্যপূর্ণ মূল্যায়নের জন্য কয়েকটি প্রশ্ন জরুরি:
- হুমকির পক্ষে কি প্রযুক্তিগত প্রমাণ রয়েছে?
- স্বাধীনভাবে যাচাই করার মতো পর্যাপ্ত তথ্য কি সরকার প্রকাশ করেছে?
- প্রস্তাবিত ব্যবস্থা কি ঝুঁকির তুলনায় আনুপাতিক?
- নজরদারির অপব্যবহার রোধে কি যথেষ্ট সুরক্ষা রয়েছে?
- স্বাধীন তদারকি এবং জবাবদিহির ব্যবস্থা কি কার্যকর?
- নাগরিকদের কি জানানো হচ্ছে, কেন এবং কতটা সময়ের জন্য এই ব্যবস্থা নেওয়া হচ্ছে?
জাতীয় নিরাপত্তা ও ব্যক্তিগত গোপনীয়তা সবসময় পরস্পরবিরোধী নয়। একটি বিশ্বাসযোগ্য সাইবার নিরাপত্তা কাঠামোর লক্ষ্য হওয়া উচিত দুটিকেই সুরক্ষিত রাখা।
নিরাপত্তার সতর্কবার্তাকে অপ্রয়োজনীয় নজরদারির সার্বিক অজুহাত হিসেবে ব্যবহার করা উচিত নয়। একইভাবে, সরকার সতর্কবার্তা দিয়েছে বলেই প্রকৃত প্রযুক্তিগত হুমকিকে মিথ্যা বলে উড়িয়ে দেওয়াও দায়িত্বশীল অবস্থান নয়।
১১. নাগরিক ও প্রতিষ্ঠানগুলির কী করা উচিত?
সাইবার নিরাপত্তা একটি সম্মিলিত দায়িত্ব। ব্যক্তি, ব্যবসায়িক প্রতিষ্ঠান, সংবাদমাধ্যম এবং সরকারি সংস্থা—সকলেই কিছু মৌলিক পদক্ষেপের মাধ্যমে ঝুঁকি কমাতে পারে।
সাধারণ নাগরিকদের জন্য:
- অপরিচিত বা সন্দেহজনক লিঙ্ক ও অ্যাটাচমেন্ট খুলবেন না।
- ই-মেল ও আর্থিক অ্যাকাউন্টে Multi-Factor Authentication ব্যবহার করুন।
- OTP, ব্যাঙ্কিং পাসওয়ার্ড বা অ্যাকাউন্ট পুনরুদ্ধারের কোড কাউকে দেবেন না।
- শুধুমাত্র সরকারি ও নির্ভরযোগ্য সূত্র থেকে সফটওয়্যার আপডেট করুন।
- জরুরি সতর্কবার্তা সরকারি চ্যানেলের মাধ্যমে যাচাই করুন।
- আর্থিক সাইবার প্রতারণার শিকার হলে দ্রুত সংশ্লিষ্ট ব্যাঙ্ক ও ভারতের সাইবার অপরাধ রিপোর্টিং ব্যবস্থায় অভিযোগ জানান।
ব্যবসায়িক প্রতিষ্ঠান ও সংবাদমাধ্যমের জন্য:
- নিয়মিত পরীক্ষা করা ব্যাকআপ এবং পরিষেবা পুনরুদ্ধারের পরিকল্পনা রাখুন।
- জনসাধারণের জন্য উন্মুক্ত ওয়েবসাইটকে অভ্যন্তরীণ নেটওয়ার্ক থেকে পৃথক রাখুন।
- অনুমোদিত ব্যবহারকারী ও নিরাপদ গেটওয়ের মাধ্যমে দূরবর্তী প্রবেশাধিকার নিয়ন্ত্রণ করুন।
- নিয়মিত নিরাপত্তা দুর্বলতা পরীক্ষা করুন।
- প্রশাসনিক অ্যাকাউন্ট ও অস্বাভাবিক নেটওয়ার্ক কার্যকলাপ পর্যবেক্ষণ করুন।
- সাইবার আক্রমণ রিপোর্ট ও মোকাবিলার নির্দিষ্ট পদ্ধতি তৈরি করুন।
অত্যাবশ্যক পরিকাঠামো পরিচালনাকারীদের জন্য:
- শিল্প-নিয়ন্ত্রণ যন্ত্রকে সরাসরি পাবলিক ইন্টারনেটে উন্মুক্ত রাখবেন না।
- নেটওয়ার্ক সেগমেন্টেশন এবং নিরাপদ রিমোট অ্যাক্সেস ব্যবস্থা ব্যবহার করুন।
- যথাযথ কার্যক্রমগত পরীক্ষা করে সরবরাহকারীর নিরাপত্তা আপডেট প্রয়োগ করুন।
- শিল্প-নিয়ন্ত্রণ ব্যবস্থায় অস্বাভাবিক নির্দেশ ও কনফিগারেশন পরিবর্তন পর্যবেক্ষণ করুন।
- ম্যানুয়াল পরিচালনা এবং পুনরুদ্ধারের বিকল্প ব্যবস্থা বজায় রাখুন।
- সংশ্লিষ্ট জাতীয় ও ক্ষেত্রভিত্তিক সাইবার নিরাপত্তা কর্তৃপক্ষের সঙ্গে সমন্বয় রাখুন।
আতঙ্কের চেয়ে প্রস্তুতি অনেক বেশি কার্যকর।
১২. মূল প্রশ্ন: বিশ্ব কি ইতিমধ্যেই সাইবার যুদ্ধে জড়িয়ে পড়েছে?
উপলব্ধ প্রমাণে দেখা যাচ্ছে, রাষ্ট্র-সমর্থিত গোষ্ঠী, অপরাধী চক্র, রাজনৈতিক উদ্দেশ্যপ্রণোদিত হ্যাকার এবং অন্যান্য অ-রাষ্ট্রীয় পক্ষের মাধ্যমে ধারাবাহিক সাইবার সংঘাত চলছে। ভূ-রাজনৈতিক উত্তেজনা এবং অত্যাবশ্যক পরিকাঠামোর নিরাপত্তার সঙ্গে সাইবার অভিযান ক্রমশ যুক্ত হচ্ছে।
তবে ‘বিশ্বব্যাপী সাইবার যুদ্ধ’ শব্দবন্ধটির সঠিক অর্থ নির্ধারণ করা জরুরি।
যদি এর অর্থ হয়—বিভিন্ন দেশের বিরুদ্ধে গুপ্তচরবৃত্তি, পরিষেবা ব্যাহত করা, আর্থিক লাভ এবং কৌশলগত সুবিধা অর্জনের উদ্দেশ্যে সীমান্ত অতিক্রম করে সাইবার অভিযান চালানো হচ্ছে—তাহলে এর পক্ষে যথেষ্ট প্রমাণ রয়েছে।
কিন্তু যদি এর অর্থ হয়—একটি কেন্দ্রীভূত, সমন্বিত বিশ্বব্যাপী অভিযান ইতিমধ্যেই শুরু হয়েছে এবং বিশ্বের সমস্ত প্রধান দেশ ও অত্যাবশ্যক পরিষেবা একই ধারাবাহিক ডিজিটাল যুদ্ধে জড়িয়ে পড়েছে—তাহলে উপলব্ধ তথ্য এমন দাবি প্রতিষ্ঠা করে না।
একইভাবে, বিশ্বজুড়ে ব্যাঙ্কিং, বিদ্যুৎ অথবা ইন্টারনেট পরিষেবা অচিরেই ভেঙে পড়বে—এমন ভবিষ্যদ্বাণীরও কোনও যাচাইকৃত ভিত্তি নেই।
সাইবার হুমকির গুরুত্ব এখানেই যে, এর জন্য সবসময় কোনও একক নাটকীয় ঘটনা ঘটার প্রয়োজন হয় না। বারবার অনুপ্রবেশ, পরিচয়পত্র চুরি, সরবরাহকারীর নেটওয়ার্কে দুর্বলতা, র্যানসমওয়্যার, শিল্প-নিয়ন্ত্রণ ব্যবস্থার ত্রুটি এবং ভুয়ো তথ্যের অভিযান—সময়ের সঙ্গে সম্মিলিতভাবে বড় ক্ষতি ঘটাতে পারে।
উপসংহার: আতঙ্ক নয়, তথ্য, প্রস্তুতি ও জবাবদিহি হোক অগ্রাধিকার
বিশ্ব কোনও কাল্পনিক সাইবার হুমকির মুখোমুখি নয়। সরকারি সাইবার নিরাপত্তা সংস্থার সতর্কবার্তা, আন্তর্জাতিক মূল্যায়ন এবং নথিভুক্ত ঘটনাগুলি প্রমাণ করে যে ক্ষতিকর ডিজিটাল অভিযান বাস্তব, ধারাবাহিক এবং ক্রমশ উন্নততর প্রযুক্তিনির্ভর হয়ে উঠছে।
ভারতের CERT-In-এর পরিসংখ্যানেও নথিভুক্ত সাইবার নিরাপত্তা সংক্রান্ত ঘটনার উল্লেখযোগ্য বৃদ্ধি দেখা যাচ্ছে। অন্যদিকে, ২০২৬ সালের অক্টোবর মাসে AI এজেন্টের অননুমোদিত কার্যকলাপ সম্পর্কে প্রকাশিত CERT-In-এর সতর্কবার্তা দেখিয়ে দিচ্ছে যে সাইবার হুমকির ধরন দ্রুত পরিবর্তিত হচ্ছে।
তবে জনসাধারণের কাছে এই বিপদের ব্যাখ্যা অবশ্যই প্রমাণের ভিত্তিতে হওয়া উচিত। কোনও প্রযুক্তিগত সতর্কবার্তা মানেই আক্রমণ সংঘটিত হয়েছে—এমন নয়। প্রতিটি সাইবার ঘটনা যুদ্ধের সমতুল্য নয়। আবার কোনও গোয়েন্দা সংস্থার দায় আরোপের দাবি স্বাধীনভাবে প্রতিষ্ঠিত প্রমাণের বিকল্প হতে পারে না।
পরবর্তী বড় সাইবার সংকটের সূচনা হয়তো কোনও বিস্ফোরণ বা ক্ষেপণাস্ত্র হামলার মাধ্যমে হবে না। একটি প্রশাসনিক অ্যাকাউন্টের নিয়ন্ত্রণ হারানো, একটি ভুয়ো জরুরি বার্তা, একটি দুর্বল শিল্প-নিয়ন্ত্রণ যন্ত্র অথবা বিশ্বস্ত সরবরাহ শৃঙ্খলে ক্ষতিকর সফটওয়্যার আপডেটের মাধ্যমেও তা শুরু হতে পারে।
এর মোকাবিলায় প্রয়োজন আতঙ্ক বা অনুমাননির্ভর প্রচার নয়। প্রয়োজন শক্তিশালী সাইবার প্রতিরোধ ব্যবস্থা, স্বচ্ছ সরকারি যোগাযোগ, আন্তর্জাতিক সহযোগিতা, স্বাধীন তথ্য যাচাই এবং কার্যকর জবাবদিহি।
ডিজিটাল যুগে জাতীয় নিরাপত্তা রক্ষার অর্থ জনসাধারণের আস্থাকেও সুরক্ষিত রাখা। সবচেয়ে বড় বিপদ শুধু এই নয় যে ডিজিটাল ব্যবস্থা আক্রান্ত হতে পারে; বরং আরও বড় বিপদ হল, সমাজ যদি প্রকৃত সতর্কবার্তা ও পরিকল্পিত বিভ্রান্তির মধ্যে পার্থক্য করার ক্ষমতা হারিয়ে ফেলে।
তথ্যসূত্র ও প্রাসঙ্গিক প্রতিবেদন
১. Reuters, ২ নভেম্বর ২০২৬: ইউক্রেনের বিমান হামলা সতর্কবার্তা অ্যাপে সাইবার আক্রমণ ও ভুয়ো বার্তা সংক্রান্ত প্রতিবেদন।
২. ENISA, ২২ সেপ্টেম্বর ২০২৬: ENISA Threat Landscape 2026।
৩. World Economic Forum, ১২ জানুয়ারি ২০২৬: Global Cybersecurity Outlook 2026।
৪. FBI ও EPA, ৩০ জুলাই ২০২৬: জল ও বর্জ্যজল পরিষেবা সংস্থার ইন্টারনেট-সংযুক্ত Programmable Logic Controller-কে লক্ষ্য করে সাইবার আক্রমণ সংক্রান্ত সতর্কবার্তা।
৫. NSA, ১৯ আগস্ট ২০২৬: Siemens S7 Programmable Logic Controller-কে লক্ষ্য করে সক্রিয় সাইবার হুমকি সংক্রান্ত প্রতিবেদন।
৬. CISA, FBI, NSA ও আন্তর্জাতিক সহযোগী সংস্থা, ৮ অক্টোবর ২০২৬: Integrity Technology Group এবং অত্যাবশ্যক পরিকাঠামোকে লক্ষ্য করে সাইবার কার্যকলাপ সংক্রান্ত যৌথ সতর্কবার্তা।
৭. CERT-In, ১৫ অক্টোবর ২০২৬: AI Agents as Attack Vectors: Unauthorized Access by Agents under Evaluation and Misuse of Open-Source Agentic AI Tools Targeting Indian ICT Assets।
৮. ভারতের স্বরাষ্ট্র মন্ত্রক, ২৪ মার্চ ২০২৬: CERT-In-এর তথ্যের ভিত্তিতে সংসদে সাইবার নিরাপত্তা সংক্রান্ত ঘটনার পরিসংখ্যান।
৯. Press Information Bureau, ২৩ জানুয়ারি ২০২৬: CERT-In-এর সাইবার নিরাপত্তা কার্যক্রম ও ভারতের সাইবার প্রতিরক্ষা ব্যবস্থা।
সম্পাদকীয় নোট: এই প্রতিবেদনে উল্লিখিত ঘটনা, তারিখ, পরিসংখ্যান এবং সংস্থার মূল্যায়ন সংশ্লিষ্ট প্রকাশিত সূত্রের ভিত্তিতে উপস্থাপিত হয়েছে। সাইবার আক্রমণের দায় নির্ধারণের ক্ষেত্রে সংশ্লিষ্ট কর্তৃপক্ষের মূল্যায়ন এবং স্বাধীনভাবে প্রতিষ্ঠিত প্রমাণের মধ্যে পার্থক্য বজায় রাখা হয়েছে।